Domain tattoo-osnabrück.de kaufen?
Wir ziehen mit dem Projekt
tattoo-osnabrück.de um.
Sind Sie am Kauf der Domain
tattoo-osnabrück.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain tattoo-osnabrück.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
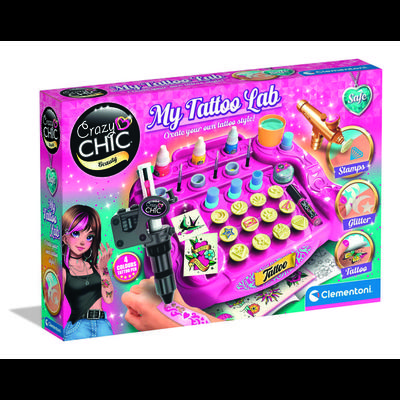
Tattoo-StudioEine Wunderschöne, Originelle Tasche, Die Alles Enthält, Was Man Braucht, Um Wunderschöne Nägel Im Crazy-chic-stil Zu Kreieren. Wenn Die Tasche Geöffnet Wird, Verwandelt Sie Sich In Eine Ablage Zum Experimentieren Mit Nagellacken, Künstlichen...34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Tattoo Nadel für Outlines?
Welche Tattoo Nadel für Outlines? Bei der Auswahl der richtigen Nadel für Outlines ist es wichtig, auf die gewünschte Linienstärke und -qualität zu achten. Für klare und präzise Linien eignen sich meistens runde Linernadeln in verschiedenen Größen. Diese Nadeln ermöglichen es dem Tätowierer, feine Details und scharfe Konturen zu setzen. Es ist auch wichtig, die richtige Nadelkonfiguration für den gewünschten Effekt zu wählen, z.B. eine Single Needle für sehr feine Linien oder eine Round Liner für etwas dickere Linien. Letztendlich hängt die Wahl der Nadel auch von der persönlichen Vorliebe und dem individuellen Stil des Tätowierers ab. **
-
Wie lange dauert es durchschnittlich, bis ein Tattoo-Studio einen Termin für die gewünschte Tätowierung anbieten kann? Welche Materialien und Techniken verwendet ein professionelles Tattoo-Studio zur Durchführung von Tätowierungen?
Die Wartezeit für einen Termin in einem Tattoo-Studio variiert je nach Beliebtheit des Studios und des Tätowierers, kann aber im Durchschnitt mehrere Wochen bis Monate betragen. Ein professionelles Tattoo-Studio verwendet hochwertige Materialien wie sterile Nadeln, Farben und Desinfektionsmittel. Zur Durchführung von Tätowierungen werden verschiedene Techniken wie Maschinen- oder Handpoke-Tattoos angewendet, je nach Wunsch des Kunden und der Erfahrung des Tätowierers. **

Kann ich das Nachstechen meiner Tätowierung überall machen lassen oder nur im Tattoo-Studio, in dem es gemacht wurde?
Es wird empfohlen, das Nachstechen einer Tätowierung im selben Tattoo-Studio durchführen zu lassen, in dem sie ursprünglich gemacht wurde. Die Tätowierer kennen das Design und die Techniken, die verwendet wurden, und können das Nachstechen entsprechend anpassen. Wenn du jedoch nicht zum ursprünglichen Studio zurückkehren kannst oder möchtest, solltest du ein anderes professionelles Tattoo-Studio aufsuchen, das über erfahrene Tätowierer verfügt. **
Hat das Tattoo-Studio das Design von Pinterest verwendet und dabei das Urheberrecht verletzt?
Es ist möglich, dass das Tattoo-Studio das Design von Pinterest verwendet hat und dabei das Urheberrecht verletzt hat. Wenn das Design urheberrechtlich geschützt ist und das Studio keine Erlaubnis vom Urheber eingeholt hat, könnte dies als Verletzung des Urheberrechts betrachtet werden. Es wäre ratsam, einen Anwalt zu konsultieren, um den Fall genauer zu prüfen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Frankreich in OsnabrückFrankreich in Osnabrück , Eine Region in napoleonischer Zeit. Beiträge der wissenschaftlichen Tagung vom 15. bis 17. September 2022 , Leitungen, Röhre & Schläuche > Kraftstoffversorgung , Erscheinungsjahr: 20231128, Redaktion: Winzer, Ulrich~Tauss, Susanne, Edition: NED, Seitenzahl/Blattzahl: 398, Abbildungen: mit farbigem Bildteil, Keyword: Franzosenzeit; Stüve; französische Revolution; Revolutionskriege; Napoleon; nepoleonische Kriege; Befreiungskriege; Konskription; Hochstifts Osnabrück; Armensorge; Königreich Westphalen; Französischunterricht; Herrschaft; Widerstand; Adel; Reichsdeputationshauptschluss; Wiener Kongress; Zunftverfassung; Zunft; Gewerbefreiheit; 18./19. Jahrhundert, Fachschema: Frankreich / Geschichte (bis 1945)~Achtzehntes Jahrhundert~Neunzehntes Jahrhundert, Fachkategorie: Europäische Geschichte, Warengruppe: HC/Geschichte/Neuzeit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 259, Breite: 176, Höhe: 33, Gewicht: 912, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Tattoo-StudioEine Wunderschöne, Originelle Tasche, Die Alles Enthält, Was Man Braucht, Um Wunderschöne Nägel Im Crazy-chic-stil Zu Kreieren. Wenn Die Tasche Geöffnet Wird, Verwandelt Sie Sich In Eine Ablage Zum Experimentieren Mit Nagellacken, Künstlichen...34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
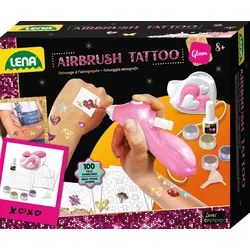
Lena 42443 - Airbrush Tattoo StudioMit dem Airbrush Tattoo Studio von LENA® lassen sich funkelnde Glitzer-Tattoos ganz einfach auf die Haut aufbringen. Das Kreativset ist für Kinder ab 8 Jahren geeignet und bietet alles für den Start in die Welt der Körperkunst. Dieses Set enthält: 1x Airbrush-Gerät 100x Schablonen mit verschiedenen Motiven 7x Glitzer-Farben 1x Airbrush-Stift 1x Anleitung Die Anwendung ist unkompliziert: Einfach eine der vielen Schablonen auswählen, auf die gewünschte Hautstelle legen und mit dem batteriebetriebenen Airbrush-Stift die Lieblingsglitzerfarbe aufsprühen. Ob Schmetterlinge, Sterne oder Herzen – der Fantasie sind keine Grenzen gesetzt. Die Tattoos lassen sich nach Belieben gestalten und verleihen jedem Anlass einen Hauch von Glamour. Das gesamte Zubehör findet in der praktischen Aufbewahrungsbox Platz, die sich dank der Banderole auch hervorragend als Geschenk eignet. Für den Betrieb des Airbrush-Gerätes werden 4 x 1,5 V LR6 AA Batterien benötigt, die nicht im Lieferumfang enthalten sind.37,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Tattoo Nadel für Outlines?
Welche Tattoo Nadel für Outlines? Bei der Auswahl der richtigen Nadel für Outlines ist es wichtig, auf die gewünschte Linienstärke und -qualität zu achten. Für klare und präzise Linien eignen sich meistens runde Linernadeln in verschiedenen Größen. Diese Nadeln ermöglichen es dem Tätowierer, feine Details und scharfe Konturen zu setzen. Es ist auch wichtig, die richtige Nadelkonfiguration für den gewünschten Effekt zu wählen, z.B. eine Single Needle für sehr feine Linien oder eine Round Liner für etwas dickere Linien. Letztendlich hängt die Wahl der Nadel auch von der persönlichen Vorliebe und dem individuellen Stil des Tätowierers ab. **
-
Wie lange dauert es durchschnittlich, bis ein Tattoo-Studio einen Termin für die gewünschte Tätowierung anbieten kann? Welche Materialien und Techniken verwendet ein professionelles Tattoo-Studio zur Durchführung von Tätowierungen?
Die Wartezeit für einen Termin in einem Tattoo-Studio variiert je nach Beliebtheit des Studios und des Tätowierers, kann aber im Durchschnitt mehrere Wochen bis Monate betragen. Ein professionelles Tattoo-Studio verwendet hochwertige Materialien wie sterile Nadeln, Farben und Desinfektionsmittel. Zur Durchführung von Tätowierungen werden verschiedene Techniken wie Maschinen- oder Handpoke-Tattoos angewendet, je nach Wunsch des Kunden und der Erfahrung des Tätowierers. **
-
Kann ich das Nachstechen meiner Tätowierung überall machen lassen oder nur im Tattoo-Studio, in dem es gemacht wurde?
Es wird empfohlen, das Nachstechen einer Tätowierung im selben Tattoo-Studio durchführen zu lassen, in dem sie ursprünglich gemacht wurde. Die Tätowierer kennen das Design und die Techniken, die verwendet wurden, und können das Nachstechen entsprechend anpassen. Wenn du jedoch nicht zum ursprünglichen Studio zurückkehren kannst oder möchtest, solltest du ein anderes professionelles Tattoo-Studio aufsuchen, das über erfahrene Tätowierer verfügt. **
-
Hat das Tattoo-Studio das Design von Pinterest verwendet und dabei das Urheberrecht verletzt?
Es ist möglich, dass das Tattoo-Studio das Design von Pinterest verwendet hat und dabei das Urheberrecht verletzt hat. Wenn das Design urheberrechtlich geschützt ist und das Studio keine Erlaubnis vom Urheber eingeholt hat, könnte dies als Verletzung des Urheberrechts betrachtet werden. Es wäre ratsam, einen Anwalt zu konsultieren, um den Fall genauer zu prüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.